


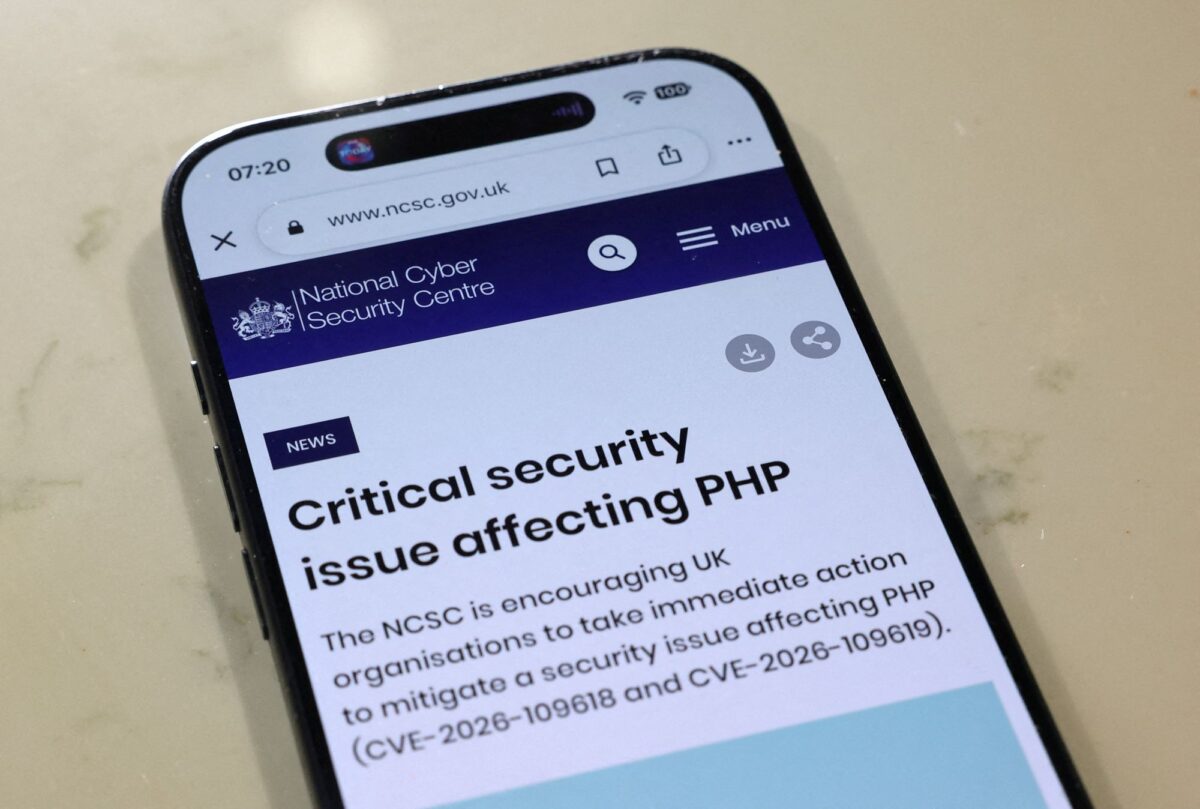
Σε κατάσταση συναγερμού τέθηκαν χθες Τετάρτη (21.10.2026) υπηρεσίες κυβερνοασφάλειας σε όλο τον κόσμο, μετά τον εντοπισμό σοβαρών ευπαθειών στην PHP, μία από τις πλέον διαδεδομένες γλώσσες προγραμματισμού στο διαδίκτυο. Κυβερνητικοί ιστότοποι, δημόσιοι οργανισμοί, διαδικτυακές υπηρεσίες και ιστοσελίδες τέθηκαν προσωρινά εκτός λειτουργίας για προληπτικούς λόγους, ενώ οι προγραμματιστές της PHP εξέδωσαν επείγουσες ενημερώσεις ασφαλείας. Τα κενά ασφαλείας φέρεται να παρέμεναν στο λογισμικό για περισσότερο από μία δεκαετία, μέχρι να εντοπιστούν με τη βοήθεια προηγμένων εργαλείων τεχνητής νοημοσύνης (AI).
Η σοβαρότητα της υπόθεσης έγκειται στην ευρεία χρήση της PHP, η οποία βρίσκεται πίσω από εκατομμύρια ιστοσελίδες και ψηφιακές υπηρεσίες. Η εκμετάλλευση των ευπαθειών θα μπορούσε, υπό συγκεκριμένες συνθήκες, να επιτρέψει σε κακόβουλους χρήστες να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση σε συστήματα και να θέσουν σε κίνδυνο ευαίσθητα δεδομένα.
Η OpenAI έκανε λόγο για ένα από τα σημαντικότερα ζητήματα κυβερνοασφάλειας των τελευταίων ετών.
Οι προγραμματιστές της γλώσσας PHP ανακοίνωσαν ότι μια νέα έκδοση, η οποία διορθώνει κρίσιμης σημασίας τρωτά σημεία, είναι πλέον διαθέσιμη καλώντας τους χρήστες να προχωρήσουν άμεσα στην εγκατάστασή τους.
Στην αντιμετώπιση της απειλής συμμετέχουν μεγάλοι τεχνολογικοί όμιλοι, μεταξύ των οποίων η Google, η OpenAI και η Amazon, ενώ κυβερνητικές υπηρεσίες σε Ευρώπη και αλλού εξέδωσαν συστάσεις για την άμεση προστασία των επηρεαζόμενων συστημάτων.
Ποιες ιστοσελίδες τέθηκαν εκτός λειτουργίας
Οι επιπτώσεις έγιναν αισθητές σε διάφορες χώρες, με δημόσιους φορείς και οργανισμούς να επιλέγουν την προσωρινή απόσυρση ιστοσελίδων ή επιμέρους υπηρεσιών, προκειμένου να περιορίσουν τον κίνδυνο.
Μεταξύ των οργανισμών που φέρεται να έλαβαν τέτοια μέτρα περιλαμβάνονται:
- Ο οργανισμός Wikimedia, που διαχειρίζεται τη Wikipedia, ο οποίος απέσυρε προσωρινά ορισμένα συστήματά του.
- Η φινλανδική κυβέρνηση.
- Το δημοτικό συμβούλιο του Εδιμβούργου.
- Το BBC, για επιμέρους διαδικτυακές υπηρεσίες.
- Η ολλανδική υπηρεσία κυβερνοασφάλειας.
- Το Πανεπιστήμιο της Γενεύης, έπειτα από σχετική προειδοποίηση της ευρωπαϊκής ομάδας αντιμετώπισης έκτακτων περιστατικών στον κυβερνοχώρο CERT-EU.
- Αντίστοιχα μέτρα φέρεται να έλαβαν και άλλοι δημόσιοι οργανισμοί στη Σκωτία, μεταξύ των οποίων δημοτικά συμβούλια και φορείς υγείας.
Η προσωρινή διακοπή λειτουργίας δεν σημαίνει απαραίτητα ότι οι συγκεκριμένοι ιστότοποι είχαν δεχθεί επιτυχημένη επίθεση. Σε αρκετές περιπτώσεις, αποτελεί προληπτικό μέτρο έως ότου ολοκληρωθεί ο έλεγχος και εφαρμοστούν οι απαραίτητες διορθώσεις.
Τι είναι η PHP
Η PHP είναι μια γλώσσα προγραμματισμού που χρησιμοποιείται εδώ και δεκαετίες για την ανάπτυξη και τη λειτουργία ιστοσελίδων. Αποτελεί βασικό στοιχείο της τεχνολογικής υποδομής μεγάλου μέρους του διαδικτύου και χρησιμοποιείται, μεταξύ άλλων, σε συστήματα διαχείρισης περιεχομένου όπως το WordPress, το Drupal και το Joomla, καθώς και σε ηλεκτρονικά καταστήματα.
Με απλά λόγια, η PHP επιτρέπει στους διακομιστές να επεξεργάζονται δεδομένα και να δημιουργούν το περιεχόμενο που εμφανίζεται στους επισκέπτες μιας ιστοσελίδας με κατανοητό τρόπο.
Ακριβώς επειδή χρησιμοποιείται τόσο ευρέως, ένα σοβαρό κενό ασφαλείας μπορεί να έχει εκτεταμένες συνέπειες, καθώς ένας χάκερ θα μπορούσε να αποκτήσει πρόσβαση σε δεδομένα ή να παρακάμψει μηχανισμούς προστασίας.
Οι ειδικοί επισημαίνουν ότι μεγαλύτερο κίνδυνο ενδέχεται να αντιμετωπίζουν οι ιστοσελίδες που δεν συντηρούνται συστηματικά ή χρησιμοποιούν παλαιότερες εκδόσεις λογισμικού.
Πώς η ΑΙ εντόπισε τα κενά ασφαλείας
Καθοριστικό ρόλο στην ανακάλυψη των ευπαθειών φέρεται να διαδραμάτισαν εργαλεία τεχνητής νοημοσύνης που χρησιμοποιήθηκαν από ερευνητές των εταιρειών κυβερνοασφάλειας Calif και Wiz.
Τα συγκεκριμένα εργαλεία μπορούν να αναλύουν μεγάλες ποσότητες κώδικα, να εντοπίζουν ύποπτα μοτίβα και να επισημαίνουν σφάλματα που ενδέχεται να παρέμεναν απαρατήρητα κατά τους συμβατικούς ελέγχους. Σύμφωνα με τις σχετικές αναφορές, οι αδυναμίες δεν ήταν απαραίτητα πρόσφατες. Αντίθετα, ορισμένα προβληματικά σημεία φέρεται να υπήρχαν στον κώδικα για πολλά χρόνια, χωρίς να έχουν εντοπιστεί εγκαίρως.
Η εταιρεία Wiz χαρακτήρισε τις ευπάθειες ως ιδιαίτερα σημαντική ανακάλυψη στον τομέα της ασφάλειας με τη βοήθεια της AI, ενώ η OpenAI περιέγραψε την υπόθεση ως ένα από τα σημαντικότερα ζητήματα ασφάλειας των τελευταίων ετών, σύμφωνα με τις σχετικές αναφορές.
Επείγουσες προειδοποιήσεις και οδηγίες προστασίας
Μετά τον εντοπισμό των προβλημάτων, οι προγραμματιστές της PHP δημοσίευσαν ενημερώσεις ασφαλείας και κάλεσαν τους διαχειριστές να τις εγκαταστήσουν χωρίς καθυστέρηση.
Παράλληλα, αρμόδιες υπηρεσίες στις ΗΠΑ, στο Ηνωμένο Βασίλειο, στην Ευρωπαϊκή Ένωση και στην Αυστραλία εξέδωσαν προειδοποιήσεις προς τους οργανισμούς που χρησιμοποιούν την τεχνολογία.
Οι συστάσεις περιλαμβάνουν:
- Άμεση εγκατάσταση των διορθώσεων ασφαλείας, σύμφωνα με τις οδηγίες των προγραμματιστών.
- Έλεγχο των συστημάτων για ενδείξεις πιθανής παραβίασης.
- Προσωρινό περιορισμό της πρόσβασης ή αναστολή λειτουργίας, εφόσον δεν είναι δυνατή η άμεση εφαρμογή των ενημερώσεων και αυτό συστήνεται από τις αρμόδιες αρχές.
- Έλεγχο για τυχόν κακόβουλους μηχανισμούς πρόσβασης που μπορεί να έχουν εγκατασταθεί πριν από την επιδιόρθωση. Η τελευταία ενέργεια θεωρείται ιδιαίτερα σημαντική, καθώς η εγκατάσταση μιας ενημέρωσης δεν αρκεί από μόνη της για να αποκλείσει το ενδεχόμενο προηγούμενης παραβίασης.
Τι σημαίνει για τους απλούς χρήστες
Για τους περισσότερους χρήστες του διαδικτύου, η διαχείριση της PHP γίνεται από τους τεχνικούς και τους διαχειριστές των ιστοσελίδων, επομένως δεν απαιτείται κάποια άμεση τεχνική ενέργεια από τους ίδιους.
Ωστόσο, συνιστάται να παρακολουθούν τις επίσημες ανακοινώσεις των υπηρεσιών που χρησιμοποιούν και να ακολουθούν τυχόν οδηγίες ασφαλείας.
Επιπλέον, χρειάζεται προσοχή σε μηνύματα ηλεκτρονικού ταχυδρομείου που επικαλούνται το περιστατικό, καθώς επιτήδειοι ενδέχεται να επιχειρήσουν να εκμεταλλευτούν την ανησυχία των χρηστών μέσω επιθέσεων ηλεκτρονικού «ψαρέματος» (phishing).


