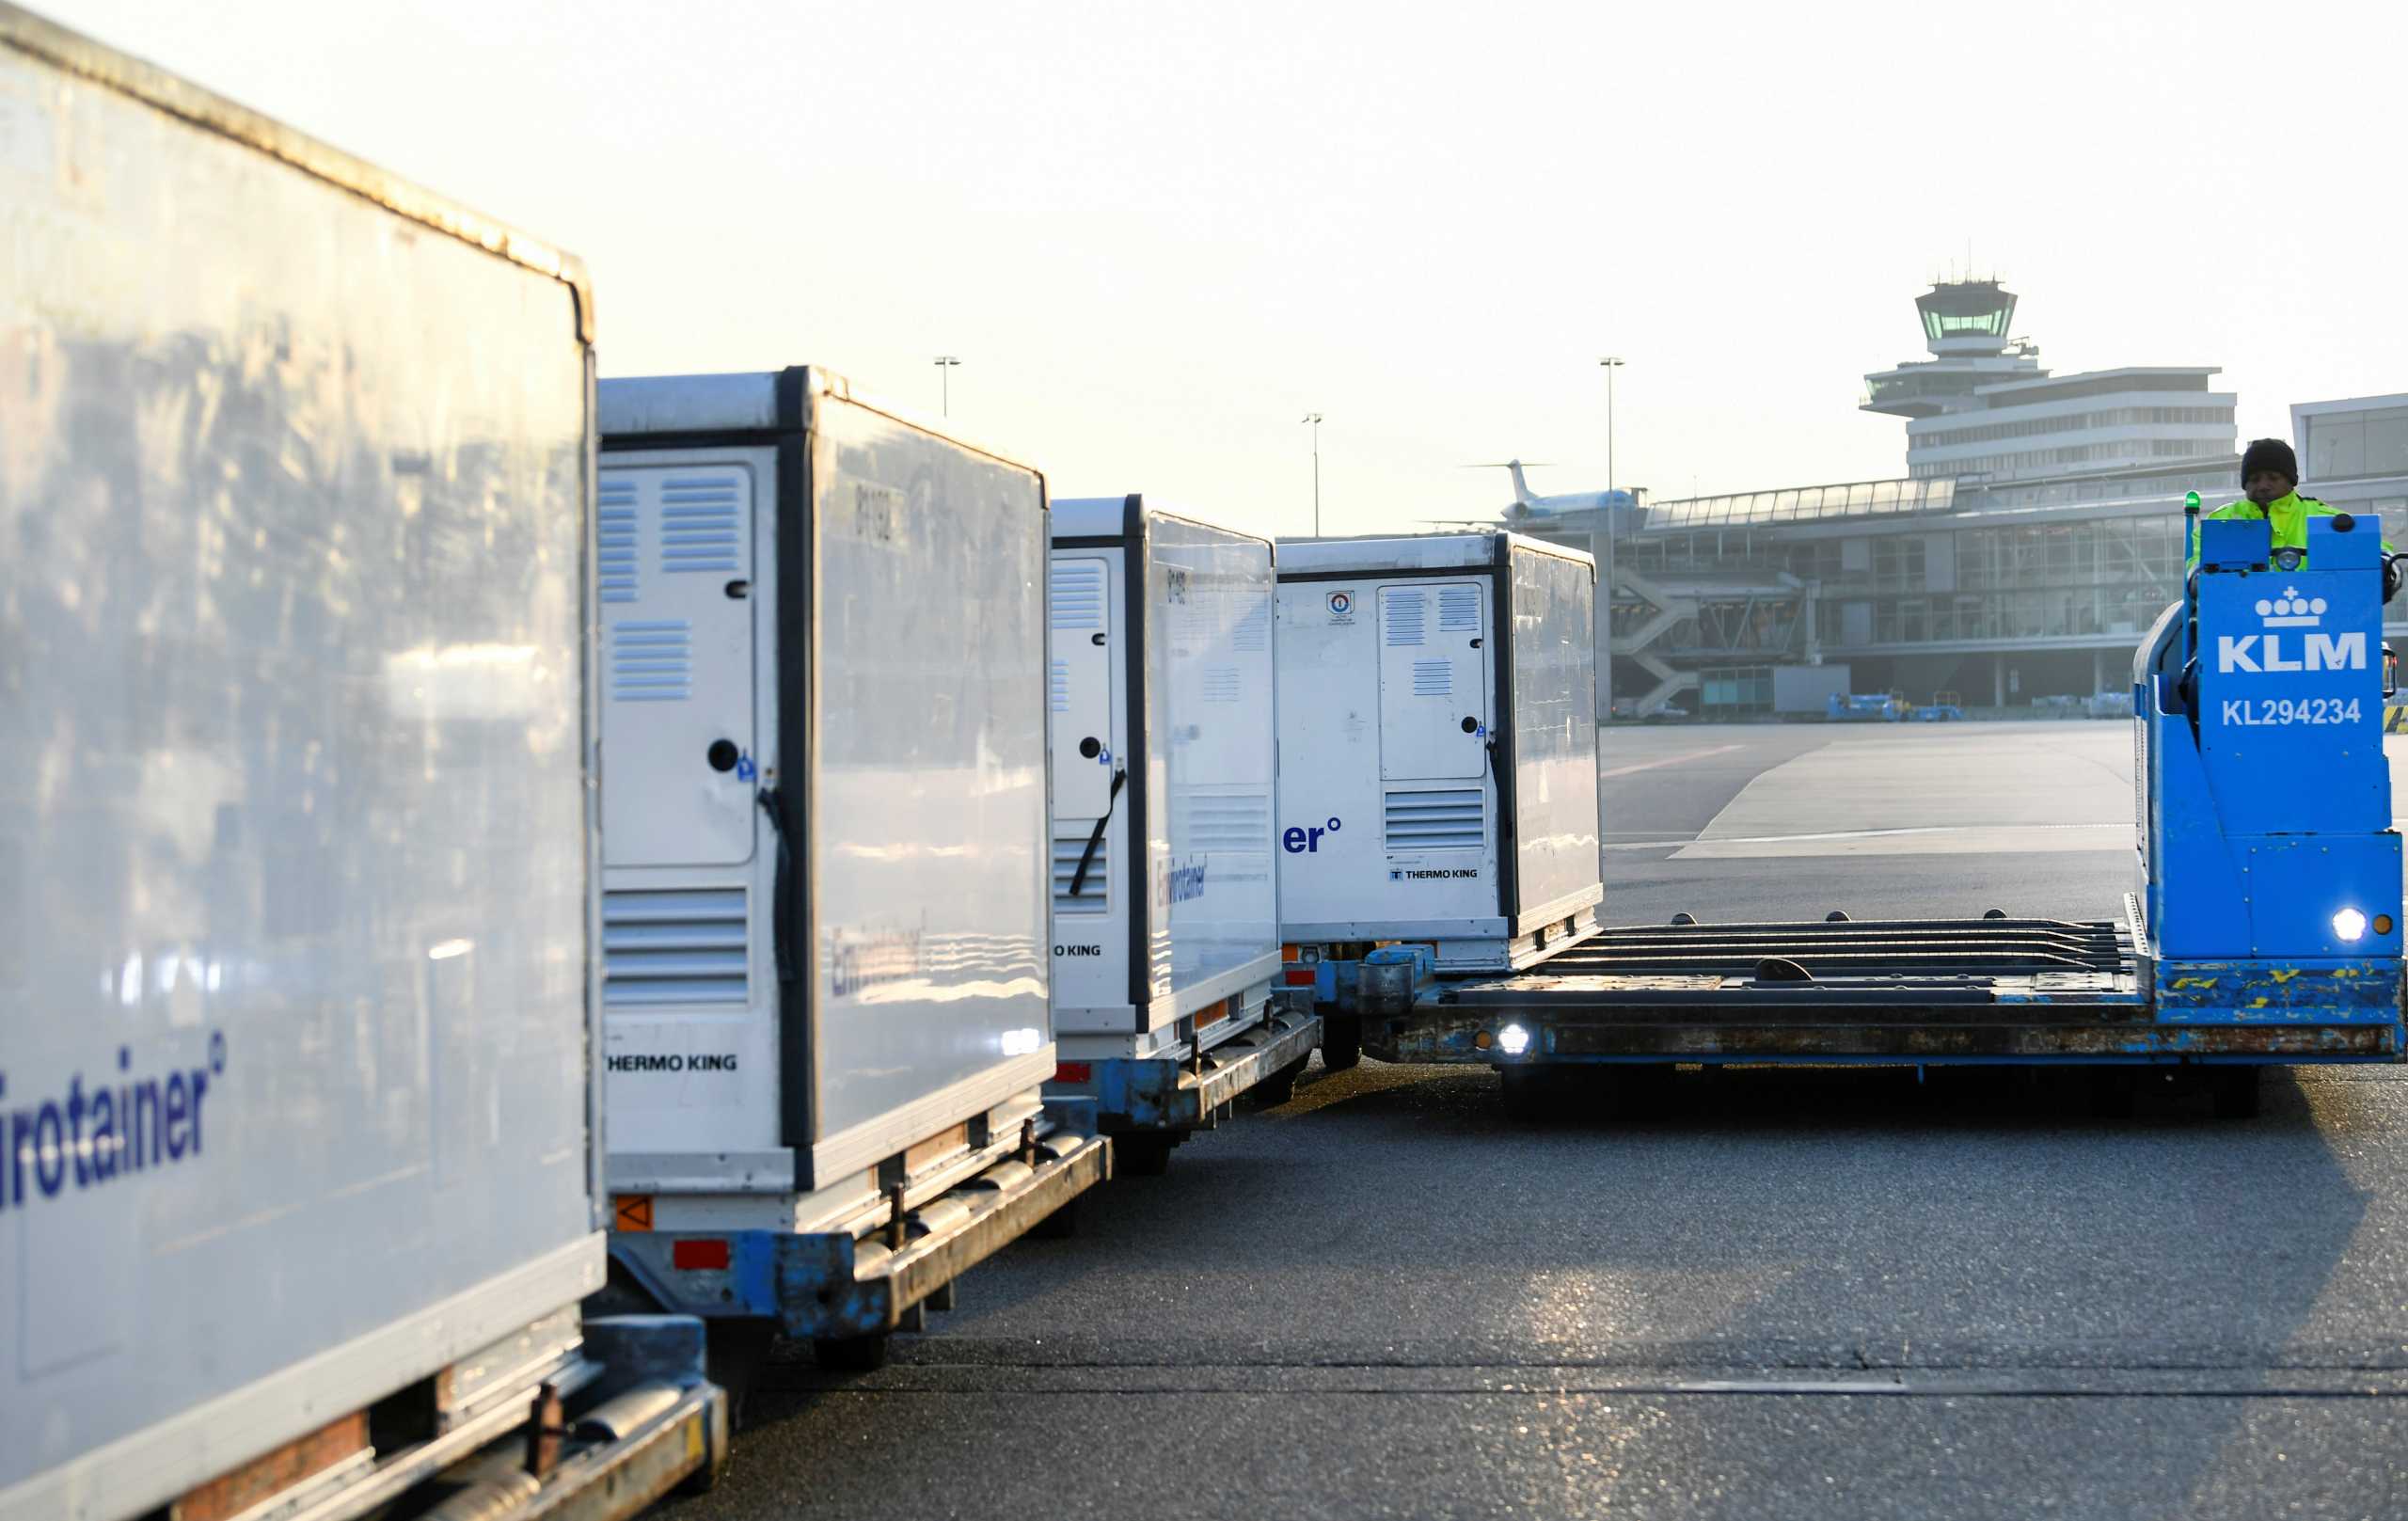
Όπως αποκάλυψε το BBC, η αλυσίδα μεταφοράς των εμβολίων, μια πραγματικά γιγαντιαία και ευαίσθητη επιχείρηση για την σωτηρία του πλανήτη από την πανδημία του κορονοϊού, έγινε στόχος από κυβερνοκατασκόπους!
Σύμφωνα με την IBM, εντόπισε ένα ολόκληρο σχέδιο που στόχο είχε τα φορτηγά αλλά και τα ειδικά ψυγεία με τα οποία μεταφέρονται τα εμβόλια, κάποια από αυτά και στους μείον 70 βαθμούς Κελσίου. Η προσπάθεια των χάκερς ήταν να «πειράξουν» τις θερμοκρασίες.
ΔΙΑΦΗΜΙΣΗ
Η ταυτότητα των δραστών είναι ακόμα άγνωστη αλλά η IBM αναφέρει ότι η μεθοδολογία που ακολούθησαν δείχνει συγκεκριμένη χώρα.
Η αποκάλυψη αυτή έρχεται μετά και την προειδοποίηση της Interpol για πιθανές επιθέσεις κατά την μεταφορά των εμβολίων.
Ένα σχέδιο «εισβολής» από τον Σεπτέμβριο του 2020
Η IBM αναφέρει ότι εκτιμά ότι η επιχείρηση από τους χάκερς ξεκίνησε τον Σεπτέμβριο του 2020.
ΔΙΑΦΗΜΙΣΗ
Οι χάκερς χρησιμοποίησαν τακτικές ηλεκτρονικού ψαρέματος (phishing emails) τα οποία εστάλησαν σε 6 χώρες με στόχο να μπορέσουν να διεισδύσουν σε οργανισμούς που συμμετείχαν στην «Ψυχρή αλυσίδα» μεταφοράς των εμβολίων (Cold Chain Equipment Optimisation Platform (CCEOP) of Gavi) την διεθνή συμμαχία δηλαδή για τα εμβόλια.
Σε αυτή την συμμαχία συμμετέχουν μεταξύ άλλων ο Παγκόσμιος Οργανισμός Υγείας, η Unicef, η Παγκόσμια Τράπεζα και το ίδρυμα του Μπιλ Γκέιτς.
Όλοι αυτοί βοηθούν στην μεταφορά των εμβολίων στις πιο φτωχές περιοχές του κόσμου.
Οι χάκερς έπαιζαν ρόλους όπως τον ρόλο ενός επιχειρηματία κινέζικης εταιρείας η οποία συμμετείχε στην αλυσίδα αυτή έτσι ώστε να πείσουν τα θύματά τους.
Με τα ψεύτικα email που έστελναν ανέφεραν ότι θα παρείχαν μεταφορά των εμβολίων και έτσι τους ζητούσαν να κάνουν εγγραφή δίνοντας τα στοιχεία τους.
Αυτό θα τους επέτρεπε να μπουν μέσα στο σχέδιο που έχουν καταστρώσει κυβερνήσεις ολόκληρες για την διανομή των εμβολίων.
Πως τους αποκάλυψαν
Η IBM αναφέρει ότι το σατανικό αυτό σχέδιο αποκαλύφθηκε από μια ομάδα ειδικών στην ασφάλεια του διαδικτύου που είχε συσταθεί για την αντιμετώπιση απειλών εξαιτίας του κορονοϊού.
Ενημέρωσαν αμέσως τις αρμόδιες αρχές και άμεσα σήμανε συναγερμός.