Ευάλωτα σε κυβερνοεπιθέσεις παραμένουν ορισμένα συστήματα βιομηχανικής ψύξης της δανέζικης Danfoss, σύμφωνα με προειδοποίηση που εξέδωσε σήμερα (13.11.2026) στη Γερμανία η Ομοσπονδιακή Υπηρεσία για την Ασφάλεια στην Πληροφορική (BSI), έπειτα από τις επιθέσεις χάκερ σε ανάλογες εγκαταστάσεις σε όλη την Ευρώπη.
Για την προστασία από νέες κυβερνοεπιθέσεις, η αρμόδια υπηρεσία της Γερμανίας συστήνει, μέσω ανάρτησης στην ιστοσελίδα της, τα συστήματα της Danfoss να αποσυνδέονται από το δίκτυο όπου είναι εφικτό. Όπου αυτό δεν γίνεται, η σύνδεση θα πρέπει να πραγματοποιείται μέσω VPN (Εικονικό Ιδιωτικό Δίκτυο).
ΔΙΑΦΗΜΙΣΗ
Η γερμανική υπηρεσία καλεί επίσης τους υπεύθυνους ασφαλείας πληροφοριακών συστημάτων να εξετάσουν αν μπορούν να εγκαταστήσουν τις ενημερώσεις που διαθέτει η εταιρεία. Επισημαίνει, πάντως, ότι η Danfoss δεν έχει ακόμη κυκλοφορήσει ενημερώσεις λογισμικού ικανές να αντιμετωπίσουν τις επιθέσεις.
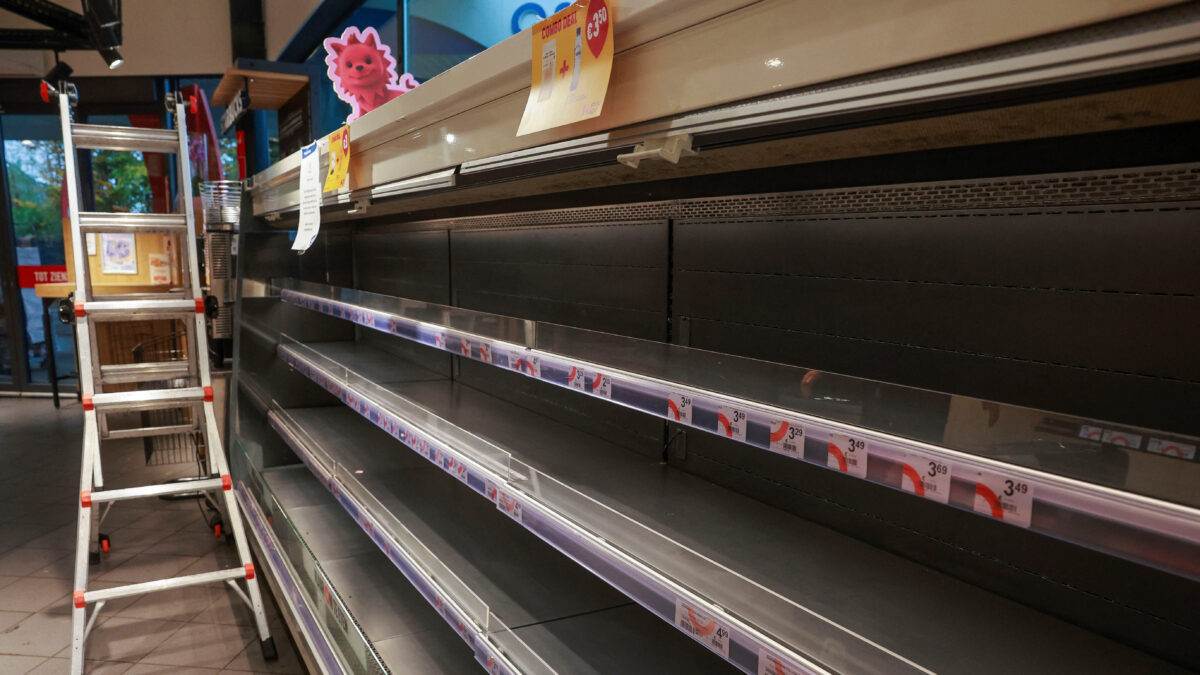
Η προειδοποίηση έρχεται μετά το κύμα επιθέσεων που έπληξε την περασμένη εβδομάδα σούπερ μάρκετ σε όλη την Ευρώπη, από τη Σουηδία μέχρι το Βέλγιο. Οι χάκερ στόχευσαν ψυγεία και καταψύκτες, με αποτέλεσμα αρκετές επιχειρήσεις να αναγκαστούν να πετάξουν τρόφιμα.
Το περιστατικό θυμίζει αντίστοιχη επίθεση που σημειώθηκε τον προηγούμενο μήνα στη Γαλλία. Ορισμένες τουλάχιστον από τις μονάδες ψύξης που επηρεάστηκαν χρησιμοποιούσαν τεχνολογία ελέγχου θερμοκρασίας της Danfoss, η οποία βρέθηκε στο επίκεντρο και της γαλλικής υπόθεσης.